Published in Industry Insights
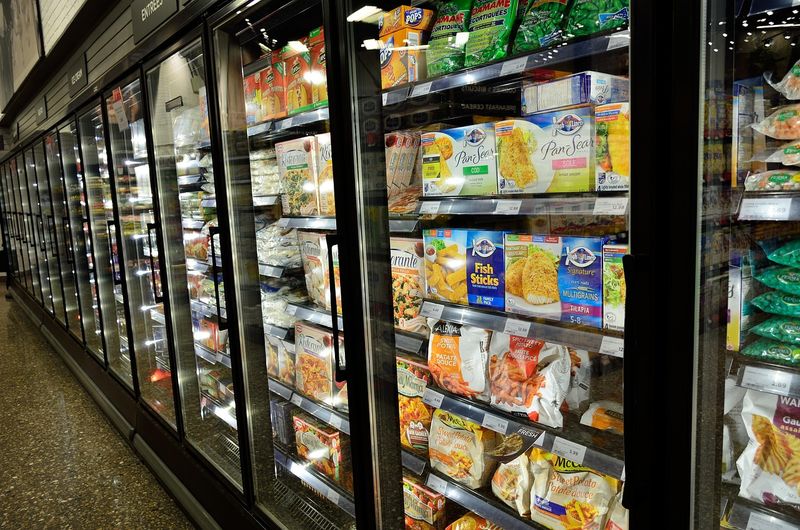
Các vụ tấn công mạng bị nghi ngờ đang khiến tủ đông tại các siêu thị châu Âu nóng lên. Mắt xích yếu là các bộ điều khiển cũ kỹ
Hai đợt tấn công mạng bị nghi ngờ xảy ra vào tháng 10 và tháng 11 đã khiến nhiệt độ trong các tủ đông siêu thị trên khắp châu Âu tăng lên, và theo chúng tôi, với bất kỳ ai mua hoặc bán thịt đông lạnh, bài học rút ra là ai kiểm soát nhiệt độ và làm thế nào để biết được điều đó.
Martina Osmak
Director of Marketing
Góc nhìn của MeatBorsa
Phần này là cách chúng tôi nhìn nhận tin tức. Những thông tin đã được xác nhận nằm ở phần bên dưới, và chúng tôi phân biệt rõ hai phần này.
Câu chuyện không nằm ở những chiếc tủ đông. Nó nằm ở chiếc máy tính nhỏ ra lệnh cho tủ đông hoạt động. Trong những trường hợp được báo cáo cho đến nay, bản thân các thiết bị vẫn hoạt động đúng thiết kế. Thứ thay đổi là phần cài đặt: chế độ xả đá được bật lên, nhiệt độ được đặt cao tới 50°C. Một chiếc tủ đông nhận lệnh xả đá trông vẫn bình thường từ bên ngoài, trong khi sản phẩm bên trong có thể đã bị ảnh hưởng từ lâu trước khi có người mở cửa.
Điều đó quan trọng với mọi bên mua thịt đông lạnh, kể cả những bên mua để bán lẻ. Những cửa hàng và cơ sở bị ảnh hưởng là nơi thịt và các thực phẩm đông lạnh khác được đưa đến. Theo cách nhìn của chúng tôi, chuỗi lạnh từ trước đến nay luôn phụ thuộc vào một con số trên màn hình, và những sự cố này cho thấy phía sau con số đó là cả một sự tin tưởng lớn đến mức nào.
Các nhà cung cấp và chuyên gia được trích dẫn đều chỉ ra cùng một điểm yếu: các bộ điều khiển đời cũ, được quản lý từ xa và có thể truy cập qua internet.
Những câu hỏi mà bên mua hoặc bên bán có thể muốn đặt ra cho kho lạnh, đơn vị vận chuyển hoặc đối tác bán lẻ: kho lạnh và xe tải đang sử dụng những mẫu bộ điều khiển và thiết bị cổng kết nối nào, giao diện quản lý của chúng có thể truy cập qua internet hay không, dữ liệu nhiệt độ có được lưu trên một thiết bị ghi dữ liệu độc lập với hệ thống điều khiển hay không, có phương án vận hành thủ công dự phòng nếu điều khiển từ xa gặp sự cố hay không, và cơ sở sẽ phát hiện nhanh đến mức nào nếu một cài đặt bị thay đổi trong đêm.
Những điều chúng tôi giả định và lý do chúng tôi có thể sai
Chúng tôi giả định rằng phần lớn thiết bị có nguy cơ bị truy cập là các thiết bị đời cũ được quản lý từ xa, như các nhà cung cấp cho biết. Nếu các hệ thống mới hơn cũng bị ảnh hưởng, số thiết bị có nguy cơ sẽ lớn hơn chúng tôi nghĩ.
Chúng tôi giả định rằng bên mua sẽ chú ý hơn đến dữ liệu nhiệt độ và người kiểm soát dữ liệu đó. Chúng tôi có thể sai nếu các sự cố chấm dứt và sự quan tâm giảm dần.
Các bản tin cho biết điều gì
Hai đợt sự cố đã được báo cáo trong chưa đầy một tháng. Reuters, AP và ABC News là nguồn thông tin cho phần dưới đây, và chúng tôi chỉ sử dụng những gì các hãng này xác nhận.
Pháp, từ giữa tháng 10
Theo AP ngày 29 tháng 10, Bộ trưởng Tài chính Pháp Roland Lescure nói trước quốc hội rằng khoảng 700 trong số 10.000 siêu thị của nước này bị ảnh hưởng. Ông cho biết nguồn cung thực phẩm không gặp nguy hiểm nhưng gọi cuộc tấn công là mối đe dọa đối với an ninh lương thực. BFM-TV đưa tin rằng những kẻ tấn công đã buộc thiết bị chạy các chu kỳ xả đá liên tục và đặt nhiệt độ cao tới 50°C. Đơn vị chống tội phạm mạng thuộc viện công tố Paris đang điều tra, bao gồm cả thực phẩm hư hỏng và các vụ cháy được báo cáo.
Cơ quan an ninh mạng quốc gia Pháp báo cáo rằng đã xảy ra "nhiều vụ xâm nhập" vào các mô-đun điều khiển từ xa do Danfoss của Đan Mạch và Copeland của Hoa Kỳ sản xuất. Danfoss cho biết phần lớn thiết bị bị ảnh hưởng là các sản phẩm đời cũ không còn được cập nhật. Copeland cho biết lỗ hổng nằm ở một thế hệ bộ điều khiển đã hết vòng đời hỗ trợ. AP cũng đưa tin rằng vào tháng 8, công ty bảo mật Claroty đã cảnh báo về các lỗ hổng trong một nền tảng của Danfoss và một nền tảng của Copeland, bao gồm các bộ điều khiển có thể truy cập qua internet công cộng, và các công ty này sau đó đã khắc phục chúng.
Một nhà nghiên cứu đại học được AP trích dẫn lưu ý rằng không có yêu cầu tiền chuộc và không có hành vi đánh cắp dữ liệu, khiến vụ việc trở nên bất thường.
Bỉ, Thụy Điển, Ireland, Estonia và các nước khác, ngày 1 đến 2 tháng 11
Reuters đưa tin rằng trong đêm Chủ nhật ngày 1 tháng 11, các hệ thống làm lạnh tại Bỉ, Estonia, Ireland, Luxembourg và Thụy Điển đã bị ảnh hưởng. ABC News bổ sung thêm Hà Lan. Nhà thầu hệ thống làm lạnh Sabcobel của Bỉ cho biết các dàn bay hơi của thiết bị đã bị chuyển sang chế độ xả đá. Tại Estonia, nhà cung cấp Kitman Coldtech cho biết nhiệt độ đã bị đặt ở mức 50°C.
Theo các báo cáo, quy mô ảnh hưởng trong từng chuỗi là nhỏ, nhưng trải rộng trên nhiều quốc gia:
Ireland: 13 trong số 223 cửa hàng của SuperValu, liên quan đến một mẫu thiết bị làm lạnh.
Bỉ: 15 trong số 700 cửa hàng của Carrefour, theo ABC News, cùng hàng chục cửa hàng của Delhaize; chuỗi này mô tả đây là một "sự cố công nghệ thông tin".
Thụy Điển: sáu hoặc bảy trong số hơn 800 cửa hàng của Coop, tùy theo bản tin, và một "số lượng hạn chế" cửa hàng của ICA. Axfood cho biết các tủ đông tại một trung tâm phân phối phục vụ giao hàng tận nhà gần Gothenburg đã bị tin tặc xâm nhập.
Hà Lan: 17 cơ sở sử dụng hệ thống Danfoss, bao gồm kho đông lạnh và cửa hàng bán thịt, theo đài truyền hình Hà Lan NOS được ABC News dẫn lại.
Chưa có ai nhận trách nhiệm về cả hai đợt sự cố. Người đứng đầu trung tâm an ninh mạng quốc gia Thụy Điển cho biết có "khá nhiều thiết bị công nghệ vận hành đang bị lộ khả năng truy cập" tại Thụy Điển cần được cập nhật hoặc vá lỗi. Một người phát ngôn của Ủy ban châu Âu cho biết các sự cố cho thấy tấn công mạng có thể làm gián đoạn dịch vụ và ảnh hưởng trực tiếp đến đời sống hằng ngày của người dân. ABC News, dẫn nguồn Reuters, cũng đưa tin về các sự cố làm lạnh tương tự tại một số cửa hàng bán nhu yếu phẩm thuộc quân đội Hoa Kỳ vào tháng 8, hiện đang được Lầu Năm Góc điều tra.
Không nguồn tin nào chúng tôi tìm được đưa ra con số về lượng thực phẩm bị thiệt hại.
Nguồn
Tủ đông tại Thụy Điển và Bỉ quá nhiệt sau các vụ nghi là tấn công mạng - Al Jazeera (Reuters)