Published in Industry Insights
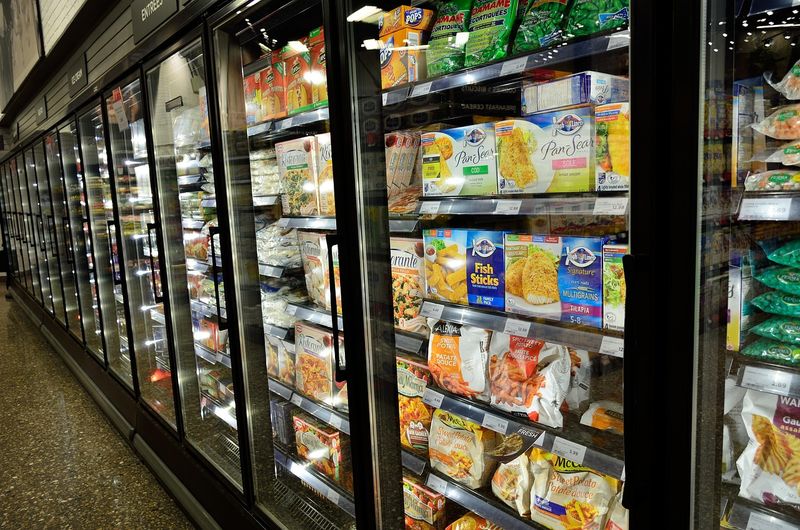
สงสัยการโจมตีทางไซเบอร์ทำให้ตู้แช่แข็งในซูเปอร์มาร์เก็ตของยุโรปร้อนขึ้น จุดอ่อนคืออุปกรณ์ควบคุมรุ่นเก่า
เหตุการณ์ที่ต้องสงสัยว่าเป็นการโจมตีทางไซเบอร์สองระลอกในเดือนตุลาคมและพฤศจิกายน ทำให้อุณหภูมิในตู้แช่แข็งของซูเปอร์มาร์เก็ตทั่วยุโรปสูงขึ้น และในมุมมองของเรา สำหรับทุกคนที่ขายหรือซื้อเนื้อสัตว์แช่แข็ง บทเรียนสำคัญคือใครเป็นผู้ควบคุมอุณหภูมิ และคุณจะรู้ได้อย่างไร
Martina Osmak
Director of Marketing
มุมมองของ MeatBorsa
ส่วนนี้เป็นการตีความข่าวของเราเอง ข้อเท็จจริงที่ได้รับการยืนยันอยู่ในส่วนถัดไป และเราแยกทั้งสองส่วนไว้อย่างชัดเจน
เรื่องนี้ไม่ได้เกี่ยวกับตู้แช่แข็ง แต่เกี่ยวกับคอมพิวเตอร์ขนาดเล็กที่สั่งให้ตู้แช่แข็งทำงาน ในกรณีที่มีรายงานมาจนถึงขณะนี้ ตัวเครื่องทำงานตามที่ออกแบบไว้ สิ่งที่เปลี่ยนไปคือการตั้งค่า: มีการเปิดโหมดละลายน้ำแข็ง และตั้งอุณหภูมิสูงถึง 50°C ตู้แช่แข็งที่ถูกสั่งให้ละลายน้ำแข็งยังดูปกติจากภายนอก และสินค้าภายในอาจเสียหายไปนานแล้วก่อนที่จะมีใครเปิดประตู
เรื่องนี้สำคัญต่อผู้ซื้อเนื้อสัตว์แช่แข็งทุกราย รวมถึงผู้ที่ซื้อไปจำหน่ายปลีก ร้านค้าและสถานที่ที่ได้รับผลกระทบเป็นปลายทางของเนื้อสัตว์และอาหารแช่แข็งอื่น ๆ ในมุมมองของเรา ห่วงโซ่ความเย็นพึ่งพาตัวเลขบนหน้าจอมาโดยตลอด และเหตุการณ์เหล่านี้แสดงให้เห็นว่าตัวเลขนั้นมีความไว้วางใจรองรับอยู่มากเพียงใด
ผู้จำหน่ายและผู้เชี่ยวชาญที่ถูกอ้างถึงต่างชี้ไปที่จุดอ่อนเดียวกัน นั่นคือชุดควบคุมรุ่นเก่าที่บริหารจัดการจากระยะไกลและสามารถเข้าถึงได้จากอินเทอร์เน็ต
คำถามที่ผู้ซื้อหรือผู้ขายอาจต้องการสอบถามผู้ให้บริการคลังห้องเย็น ผู้ขนส่ง หรือพันธมิตรค้าปลีก ได้แก่ ห้องเย็นและรถขนส่งใช้ชุดควบคุมและเกตเวย์รุ่นใด อินเทอร์เฟซสำหรับบริหารจัดการสามารถเข้าถึงได้จากอินเทอร์เน็ตหรือไม่ มีการเก็บบันทึกอุณหภูมิด้วยเครื่องบันทึกที่แยกจากระบบควบคุมหรือไม่ มีวิธีควบคุมด้วยมือสำรองไว้หรือไม่หากการควบคุมระยะไกลล้มเหลว และสถานที่นั้นจะทราบได้เร็วเพียงใดหากมีการเปลี่ยนค่าการตั้งค่าในช่วงกลางคืน
สิ่งที่เราตั้งสมมติฐาน และเหตุใดเราจึงอาจคิดผิด
เราตั้งสมมติฐานว่าอุปกรณ์ที่เปิดให้เข้าถึงได้ส่วนใหญ่เป็นอุปกรณ์รุ่นเก่าที่บริหารจัดการจากระยะไกล ตามที่ผู้จำหน่ายระบุ หากพบว่าระบบรุ่นใหม่ได้รับผลกระทบด้วย จำนวนอุปกรณ์ที่เปิดให้เข้าถึงได้ก็จะมากกว่าที่เราคิด
เราตั้งสมมติฐานว่าผู้ซื้อจะให้ความสำคัญกับบันทึกอุณหภูมิและผู้ที่ควบคุมบันทึกเหล่านั้นมากขึ้น เราอาจคิดผิดหากเหตุการณ์ยุติลงและความสนใจค่อย ๆ จางหายไป
รายงานข่าวระบุว่าอย่างไร
มีรายงานเหตุการณ์สองระลอกภายในเวลาไม่ถึงหนึ่งเดือน Reuters, AP และ ABC News เป็นแหล่งข้อมูลของเราสำหรับเนื้อหาต่อไปนี้ และเรายึดเฉพาะสิ่งที่แหล่งข่าวเหล่านี้ยืนยัน
ฝรั่งเศส ตั้งแต่กลางเดือนตุลาคม
ตามรายงานของ AP เมื่อวันที่ 29 ตุลาคม Roland Lescure รัฐมนตรีว่าการกระทรวงการคลังของฝรั่งเศส แจ้งต่อรัฐสภาว่าซูเปอร์มาร์เก็ตประมาณ 700 แห่งจากทั้งหมด 10,000 แห่งทั่วประเทศได้รับผลกระทบ เขากล่าวว่าอุปทานอาหารไม่ได้ตกอยู่ในความเสี่ยง แต่เรียกการโจมตีครั้งนี้ว่าเป็นภัยคุกคามต่อความมั่นคงทางอาหาร BFM-TV รายงานว่าผู้โจมตีบังคับให้ระบบละลายน้ำแข็งทำงานต่อเนื่องและตั้งอุณหภูมิสูงถึง 50°C หน่วยอาชญากรรมไซเบอร์ของสำนักงานอัยการกรุงปารีสกำลังสอบสวนเรื่องนี้ รวมถึงอาหารที่เน่าเสียและเหตุเพลิงไหม้ที่มีรายงาน
หน่วยงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติของฝรั่งเศสรายงานว่าโมดูลควบคุมระยะไกลที่ผลิตโดย Danfoss จากเดนมาร์ก และ Copeland จากสหรัฐอเมริกา ถูก "เจาะระบบจำนวนมาก" Danfoss ระบุว่าอุปกรณ์ที่ได้รับผลกระทบส่วนใหญ่เป็นผลิตภัณฑ์รุ่นเก่าที่ไม่ได้รับการอัปเดตอีกต่อไป Copeland ระบุว่าช่องโหว่อยู่ในชุดควบคุมรุ่นที่สิ้นสุดระยะการสนับสนุนแล้ว AP ยังรายงานด้วยว่าในเดือนสิงหาคม บริษัทด้านความปลอดภัย Claroty ได้แจ้งเตือนเกี่ยวกับช่องโหว่ในแพลตฟอร์มของ Danfoss และ Copeland รวมถึงชุดควบคุมที่เข้าถึงได้จากอินเทอร์เน็ตสาธารณะ และนับแต่นั้นทั้งสองบริษัทได้แก้ไขช่องโหว่แล้ว
นักวิจัยจากมหาวิทยาลัยที่ AP อ้างถึงตั้งข้อสังเกตว่า ไม่มีการเรียกค่าไถ่และไม่มีการขโมยข้อมูล ซึ่งทำให้กรณีนี้ผิดไปจากปกติ
เบลเยียม สวีเดน ไอร์แลนด์ เอสโตเนีย และประเทศอื่น ๆ วันที่ 1 ถึง 2 พฤศจิกายน
Reuters รายงานว่าในช่วงกลางคืนของวันอาทิตย์ที่ 1 พฤศจิกายน ระบบทำความเย็นในเบลเยียม เอสโตเนีย ไอร์แลนด์ ลักเซมเบิร์ก และสวีเดนได้รับผลกระทบ ABC News ระบุเพิ่มเติมว่ามีเนเธอร์แลนด์ด้วย Sabcobel ผู้รับเหมาระบบทำความเย็นของเบลเยียม กล่าวว่าเครื่องระเหยของอุปกรณ์ถูกเปลี่ยนเป็นโหมดละลายน้ำแข็ง ในเอสโตเนีย Kitman Coldtech ผู้จัดหาอุปกรณ์ ระบุว่าอุณหภูมิถูกตั้งไว้ที่ 50°C
ตามรายงาน จำนวนสาขาที่ได้รับผลกระทบในแต่ละเครือมีไม่มาก แต่กระจายอยู่ในหลายประเทศ:
ไอร์แลนด์: ร้าน SuperValu 13 แห่งจากทั้งหมด 223 แห่ง โดยเชื่อมโยงกับอุปกรณ์ทำความเย็นรุ่นหนึ่ง
เบลเยียม: ร้าน Carrefour 15 แห่งจากทั้งหมด 700 แห่ง ตามรายงานของ ABC News รวมถึงร้าน Delhaize อีกหลายสิบแห่ง ซึ่งระบุว่าเกิด "เหตุขัดข้องด้านไอที"
สวีเดน: ร้าน Coop หกหรือเจ็ดแห่งจากทั้งหมดกว่า 800 แห่ง โดยตัวเลขแตกต่างกันตามรายงาน และร้าน ICA "จำนวนจำกัด" Axfood ระบุว่าตู้แช่แข็งที่ศูนย์กระจายสินค้าสำหรับบริการจัดส่งถึงบ้านใกล้เมืองโกเธนเบิร์กถูกแฮ็ก
เนเธอร์แลนด์: สถานประกอบการ 17 แห่งที่ใช้ระบบ Danfoss รวมถึงคลังเก็บสินค้าแช่แข็งและร้านขายเนื้อ ตามรายงานของสถานีโทรทัศน์ NOS ของเนเธอร์แลนด์ที่ ABC News อ้างถึง
ยังไม่มีผู้ใดอ้างความรับผิดชอบต่อเหตุการณ์ทั้งสองระลอก หัวหน้าศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสวีเดนกล่าวว่า ในสวีเดนมี "อุปกรณ์เทคโนโลยีปฏิบัติการที่เปิดให้เข้าถึงได้อยู่ค่อนข้างมาก" ซึ่งจำเป็นต้องอัปเดตหรือติดตั้งแพตช์ โฆษกคณะกรรมาธิการยุโรปกล่าวว่าเหตุการณ์เหล่านี้แสดงให้เห็นว่าการโจมตีทางไซเบอร์สามารถทำให้บริการหยุดชะงักและส่งผลโดยตรงต่อชีวิตประจำวันของประชาชน ABC News ซึ่งอ้างอิง Reuters ยังรายงานถึงเหตุการณ์ลักษณะคล้ายกันที่เกิดกับระบบทำความเย็นในร้านค้าสวัสดิการของกองทัพสหรัฐฯ หลายแห่งเมื่อเดือนสิงหาคม ซึ่งกระทรวงกลาโหมสหรัฐฯ กำลังสอบสวนอยู่
ไม่มีแหล่งข่าวใดที่เราพบระบุตัวเลขปริมาณอาหารที่สูญเสียไป