Published in Industry Insights
사이버 공격으로 유럽 슈퍼마켓 냉동고 온도가 올라간 것으로 의심된다. 취약점은 노후 제어 장치
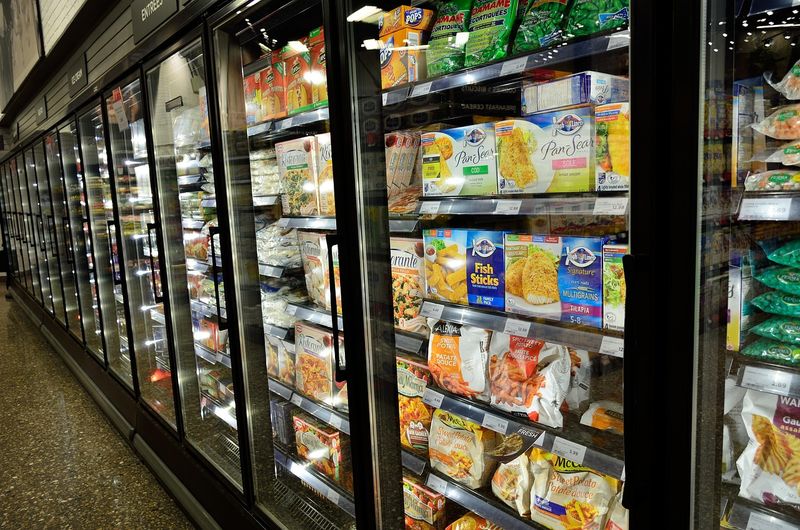
10월과 11월, 두 차례에 걸친 사이버 공격 의심 사건으로 유럽 전역의 슈퍼마켓 냉동고 온도가 상승했습니다. 저희는 냉동육을 판매하거나 구매하는 모든 이들이 이번 사건에서 얻어야 할 교훈은 누가 온도를 통제하고 있으며, 이를 어떻게 확인할 수 있는지에 관한 것이라고 봅니다.
Martina Osmak
Director of Marketing
MeatBorsa의 시각
이 섹션은 이번 뉴스에 대한 저희의 자체적인 해석입니다. 확인된 사실은 아래에 이어지며, 해석과 사실을 명확히 구분해 표시합니다.
이번 사안의 핵심은 냉동고가 아닙니다. 냉동고의 작동을 지시하는 작은 컴퓨터가 핵심입니다. 지금까지 보고된 사례에서 기계 자체는 설계대로 작동했습니다. 달라진 것은 설정이었습니다. 제상 모드가 켜지고, 설정 온도가 최고 50°C까지 올라갔습니다. 제상 명령을 받은 냉동고는 겉으로는 정상으로 보이며, 누군가 문을 열기 훨씬 전부터 내부 제품의 품질과 안전성이 훼손될 수 있습니다.
이는 소매 판매용으로 구매하는 이들을 포함해 모든 냉동육 구매자에게 중요한 문제입니다. 피해를 입은 매장과 시설은 육류를 비롯한 냉동식품이 최종적으로 도착하는 곳이었습니다. 저희가 보기에 콜드체인은 늘 화면에 표시되는 숫자에 의존해 왔으며, 이번 사건들은 그 숫자 뒤에 얼마나 큰 신뢰가 전제되어 있는지를 보여 줍니다.
인용된 공급업체와 전문가들은 모두 같은 취약점을 지목합니다. 인터넷에서 접근할 수 있는 구형 원격 관리 제어기입니다.
구매자나 판매자는 냉동 창고, 운송업체 또는 소매 파트너에게 다음과 같은 질문을 해 볼 수 있습니다. 저온 저장실과 트럭에는 어떤 제어기 및 게이트웨이 모델이 사용되는지, 관리 인터페이스에 인터넷에서 접근할 수 있는지, 온도 기록은 제어 시스템과 분리된 기록 장치에 보관되는지, 원격 제어가 작동하지 않을 때 수동으로 전환할 수 있는지, 밤사이 설정이 바뀌면 현장에서 얼마나 빨리 알아차릴 수 있는지 등입니다.
저희의 가정과 그 가정이 틀릴 수 있는 이유
저희는 공급업체들의 설명대로 외부에 노출된 장비 대부분이 원격으로 관리되는 구형 장치라고 가정합니다. 신형 시스템도 영향을 받은 것으로 밝혀진다면, 노출된 장비의 규모는 저희가 생각하는 것보다 큽니다.
저희는 구매자들이 온도 기록과 그 기록을 누가 통제하는지에 더 많은 관심을 기울일 것이라고 가정합니다. 사건이 더 이상 발생하지 않고 관심이 사그라든다면 이 가정은 틀릴 수 있습니다.
보도 내용
한 달도 되지 않는 기간에 두 차례의 공격이 보고되었습니다. 아래 내용의 출처는 Reuters, AP, ABC News이며, 이들이 확인한 내용만을 담았습니다.
프랑스, 10월 중순부터
AP의 10월 29일 보도에 따르면, 프랑스 재무장관 Roland Lescure는 의회에서 전국 슈퍼마켓 10,000곳 중 약 700곳이 영향을 받았다고 밝혔습니다. 그는 식량 공급에는 위험이 없다고 말하면서도 이번 공격을 식량 안보에 대한 위협으로 규정했습니다. BFM-TV는 공격자들이 제상 주기가 계속 반복되도록 강제하고 온도를 최고 50°C로 설정했다고 보도했습니다. 파리 검찰의 사이버범죄 전담부서는 식품 변질과 보고된 화재를 포함해 이번 사건을 수사하고 있습니다.
프랑스 국가 사이버보안 기관은 덴마크의 Danfoss와 미국의 Copeland가 제조한 원격 제어 모듈에서 "다수의 침해 사례"가 발생했다고 밝혔습니다. Danfoss는 영향을 받은 장치 대부분이 더 이상 업데이트가 제공되지 않는 구형 제품이라고 설명했습니다. Copeland는 수명이 종료된 세대의 제어기에 결함이 있었다고 밝혔습니다. AP는 또한 보안업체 Claroty가 지난 8월 Danfoss와 Copeland의 플랫폼에서 공용 인터넷을 통해 접근할 수 있는 제어기 등을 포함한 취약점을 지적했으며, 이후 두 회사가 이를 수정했다고 보도했습니다.
AP가 인용한 한 대학 연구자는 몸값 요구도 데이터 탈취도 없었다는 점에서 이례적인 사건이라고 지적했습니다.
벨기에, 스웨덴, 아일랜드, 에스토니아 등, 11월 1~2일
Reuters에 따르면 11월 1일 일요일 밤사이 벨기에, 에스토니아, 아일랜드, 룩셈부르크, 스웨덴의 냉장·냉동 시스템이 영향을 받았습니다. ABC News는 네덜란드도 포함했습니다. 벨기에 냉장·냉동 설비업체 Sabcobel은 해당 장치의 증발기가 제상 모드로 전환되었다고 밝혔습니다. 에스토니아의 공급업체 Kitman Coldtech는 온도가 50°C로 설정되었다고 밝혔습니다.
보도된 피해 규모는 체인별로는 작지만, 여러 국가에 걸쳐 광범위하게 나타났습니다.
아일랜드: SuperValu의 223개 매장 중 13곳이 영향을 받았으며, 특정 냉장·냉동 설비 모델 하나와 관련이 있었습니다.
벨기에: ABC News에 따르면 Carrefour의 700개 매장 중 15곳이 영향을 받았습니다. 이와 함께 Delhaize 매장 수십 곳에서도 피해가 발생했으며, Delhaize는 이를 "IT 사고"라고 설명했습니다.
스웨덴: 보도에 따라 Coop의 800여 개 매장 중 6곳 또는 7곳과, "제한된 수"의 ICA 매장이 영향을 받았습니다. Axfood는 예테보리 인근 가정 배송용 물류센터의 냉동고가 해킹당했다고 밝혔습니다.
네덜란드: ABC News가 인용한 네덜란드 방송사 NOS에 따르면, 냉동 창고와 정육점을 포함해 Danfoss 시스템을 사용하는 시설 17곳이 영향을 받았습니다.
두 차례의 공격 모두 배후를 자처한 주체는 없습니다. 스웨덴 국가 사이버보안 센터장은 스웨덴에 업데이트나 패치가 필요한 "외부에 노출된 운영 기술 장치가 상당히 많다"고 말했습니다. 유럽연합 집행위원회 대변인은 이번 사건들이 사이버공격으로 서비스가 중단되고 시민들의 일상생활에 직접적인 영향이 미칠 수 있음을 보여 준다고 밝혔습니다. ABC News는 Reuters를 인용해 지난 8월 미국 군부대 내 식료품 판매점 여러 곳에서도 유사한 냉장·냉동 설비 관련 사건이 발생했으며, 미국 국방부가 조사하고 있다고 보도했습니다.
저희가 확인한 출처 중 폐기된 식품의 양을 수치로 제시한 곳은 없습니다.
출처
사이버공격 의심 사건 이후 스웨덴·벨기에 냉동고 과열 - Al Jazeera (Reuters)
유럽 식료품 체인의 냉동고·냉장고, 사이버공격으로 추정되는 공격의 표적이 되다 - ABC News
유럽 슈퍼마켓 체인 겨냥한 사이버공격으로 냉장·냉동 시스템 차질 - Associated Press, NewsChannel 9 게재