Published in Industry Insights
Feltételezett kibertámadások melegítik Európa szupermarketjeinek fagyasztóit. A gyenge láncszemet a régi vezérlők jelentik
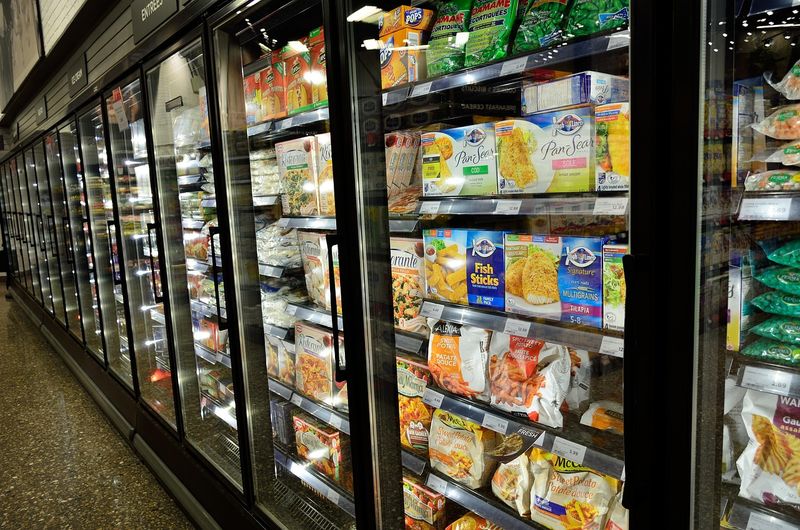
Októberben és novemberben feltételezett kibertámadások két hulláma emelte meg a szupermarketek fagyasztóinak hőmérsékletét Európa-szerte, és véleményünk szerint a fagyasztott húst értékesítők és vásárlók számára a tanulság az, hogy ki felügyeli a hőmérsékletet, és ezt honnan lehet tudni.
Martina Osmak
Director of Marketing
A MeatBorsa álláspontja
Ez a rész a hírek saját értelmezését tartalmazza. A megerősített tények lejjebb következnek, és egyértelműen jelezzük, melyik melyik.
A történet nem a fagyasztókról szól, hanem arról a kis számítógépről, amely megmondja a fagyasztónak, mit tegyen. Az eddig jelentett esetekben maguk a berendezések rendeltetésszerűen működtek. A beállítás változott meg: bekapcsolták a leolvasztási üzemmódot, a hőmérsékletet pedig akár 50°C-ra állították. A leolvasztásra utasított fagyasztó kívülről teljesen normálisnak tűnik, miközben a benne tárolt termék már jóval azelőtt károsodhat, hogy bárki kinyitná az ajtót.
Ez minden fagyasztotthús-vásárlót érint, azokat is, akik a kiskereskedelem számára szereznek be árut. Az érintett üzletek és telephelyek azok a helyek voltak, ahová a hús és más fagyasztott élelmiszerek végül eljutnak. Értelmezésünk szerint a hűtési lánc mindig is egy képernyőn megjelenő számtól függött, és ezek az incidensek megmutatják, mennyi bizalom rejlik e szám mögött.
Az idézett gyártók és szakértők mind ugyanarra a gyenge pontra mutatnak rá: régebbi, távolról felügyelt vezérlőkre, amelyek az internetről elérhetők voltak.
Kérdések, amelyeket egy vevő vagy eladó feltehet a hűtőraktárnak, a fuvarozónak vagy a kiskereskedelmi partnernek: milyen vezérlő- és átjárómodellek működtetik a hűtőkamrákat és a teherautók hűtőberendezéseit, elérhetők-e a felügyeleti felületeik az internetről, a vezérlőrendszertől elkülönülő adatgyűjtő rögzíti-e a hőmérsékleti adatokat, van-e kézi tartalékmegoldás a távvezérlés meghibásodására, és milyen gyorsan szerezne tudomást a telephely arról, ha éjszaka megváltozna egy beállítás.
Mit feltételezünk, és miért tévedhetünk
Feltételezzük, hogy a veszélynek kitett berendezések többnyire régebbi, távolról felügyelt egységek, ahogyan azt a gyártók állítják. Ha kiderül, hogy újabb rendszerek is érintettek, akkor a veszélynek kitett berendezések köre nagyobb, mint gondoljuk.
Feltételezzük, hogy a vevők nagyobb figyelmet fordítanak majd a hőmérsékleti nyilvántartásokra és arra, hogy ki felügyeli azokat. Tévedhetünk, ha az incidensek megszűnnek, és a figyelem alábbhagy.
Mit mondanak a beszámolók
Kevesebb mint egy hónap alatt két hullámról érkeztek jelentések. Az alábbiak forrása a Reuters, az AP és az ABC News, és kizárólag az általuk megerősített információkra szorítkoztunk.
Franciaország, október közepétől
Roland Lescure francia pénzügyminiszter a parlamentben elmondta, hogy az ország 10 000 szupermarketjéből mintegy 700 érintett, az AP október 29-i beszámolója szerint. Közölte, hogy az élelmiszer-ellátás nincs veszélyben, ugyanakkor a támadást az élelmezésbiztonságot fenyegető veszélynek nevezte. A BFM-TV arról számolt be, hogy a támadók folyamatos leolvasztási ciklusokat kényszerítettek ki, és a hőmérsékletet akár 50°C-ra állították. A párizsi ügyészség kiberbűnözés elleni egysége vizsgálja az ügyet, beleértve a megromlott élelmiszereket és a jelentett tűzeseteket is.
Franciaország nemzeti kiberbiztonsági ügynöksége arról számolt be, hogy a dán Danfoss és az amerikai Copeland által gyártott távvezérlő modulokhoz „számos esetben szereztek jogosulatlan hozzáférést”. A Danfoss közölte, hogy az érintett egységek többsége régebbi termék, amelyhez már nem érkeznek frissítések. A Copeland szerint a hiba egy olyan vezérlőgenerációban volt, amelynek támogatási életciklusa már véget ért. Az AP arról is beszámol, hogy a Claroty biztonsági vállalat augusztusban sérülékenységeket jelzett egy Danfoss és egy Copeland platformban, köztük a nyilvános internetről elérhető vezérlőkben, és hogy a vállalatok azóta kijavították ezeket.
Az AP által idézett egyetemi kutató megjegyezte, hogy nem volt váltságdíjkövetelés és adatlopás sem, ami szokatlanná teszi az esetet.
Belgium, Svédország, Írország, Észtország és más országok, november 1–2.
A Reuters beszámolója szerint november 1-jén, vasárnap éjszaka Belgiumban, Észtországban, Írországban, Luxemburgban és Svédországban érintettek hűtőrendszereket a támadások. Az ABC News Hollandiát is megemlíti. A belga Sabcobel hűtéstechnikai kivitelező közölte, hogy az egységek elpárologtatóit leolvasztási üzemmódba kapcsolták. Észtországban a Kitman Coldtech beszállító arról számolt be, hogy a hőmérsékletet 50°C-ra állították.
A jelentések szerint az érintettség az egyes láncokon belül kis mértékű, de sok országra kiterjed:
Írország: a SuperValu 223 üzletéből 13, egyetlen hűtőberendezés-modellhez köthetően.
Belgium: az ABC News szerint a Carrefour 700 üzletéből 15, valamint több tucat Delhaize üzlet; utóbbi vállalat „informatikai incidensről” számolt be.
Svédország: a beszámolótól függően a Coop több mint 800 üzletéből hat vagy hét, valamint „korlátozott számú” ICA üzlet. Az Axfood közölte, hogy feltörték egy Göteborg közelében található, házhoz szállítást kiszolgáló elosztóközpont fagyasztóinak rendszerét.
Hollandia: 17, Danfoss rendszereket használó létesítmény, köztük fagyasztott árut tároló raktárak és hentesüzletek, az ABC News által idézett NOS holland műsorszolgáltató szerint.
Egyik hullámért sem vállalta senki a felelősséget. Svédország nemzeti kiberbiztonsági központjának vezetője szerint az országban „meglehetősen sok, veszélynek kitett üzemeltetéstechnológiai eszköz” van, amely frissítésre vagy biztonsági javításra szorul. Az Európai Bizottság egyik szóvivője szerint az incidensek megmutatják, hogy a kibertámadások megzavarhatják a szolgáltatásokat, és közvetlenül befolyásolhatják az állampolgárok mindennapi életét. Az ABC News a Reuters hírügynökségre hivatkozva arról is beszámol, hogy augusztusban több amerikai katonai élelmiszerüzletben hasonló hűtési incidensek történtek, amelyeket a Pentagon vizsgál.
Az általunk talált források egyike sem közöl számadatot a megsemmisült élelmiszer mennyiségéről.