Published in Industry Insights
Podejrzewa się, że cyberataki podnoszą temperaturę w zamrażarkach europejskich supermarketów. Słabym ogniwem są stare sterowniki
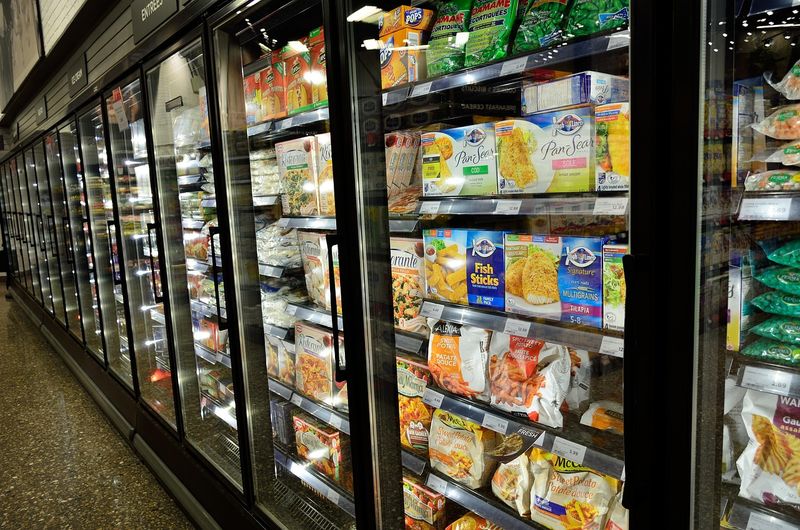
Dwie fale podejrzewanych cyberataków w październiku i listopadzie spowodowały wzrost temperatur w zamrażarkach supermarketów w całej Europie. Naszym zdaniem dla każdego, kto sprzedaje lub kupuje mrożone mięso, płynie z tego lekcja: trzeba wiedzieć, kto kontroluje temperaturę i jak można to sprawdzić.
Martina Osmak
Director of Marketing
Spojrzenie MeatBorsa
Ta sekcja przedstawia naszą własną interpretację wiadomości. Potwierdzone fakty znajdują się poniżej; wyraźnie rozróżniamy jedne od drugich.
Ta historia nie dotyczy zamrażarek. Dotyczy małego komputera, który mówi zamrażarce, co ma robić. W zgłoszonych dotąd przypadkach same urządzenia działały zgodnie z założeniami. Zmieniły się ustawienia: włączono tryby odszraniania, a temperatury ustawiono nawet na 50°C. Zamrażarka, której wydano polecenie odszraniania, z zewnątrz wygląda normalnie, a znajdujący się w niej produkt może stracić jakość i bezpieczeństwo na długo przed tym, zanim ktoś otworzy drzwi.
Ma to znaczenie dla każdego nabywcy mrożonego mięsa, również dla tych, którzy kupują je na potrzeby handlu detalicznego. Dotknięte incydentami sklepy i obiekty to miejsca, do których trafiają mięso i inne mrożone produkty spożywcze. Naszym zdaniem łańcuch chłodniczy od zawsze opierał się na liczbie widocznej na ekranie, a te incydenty pokazują, jak wiele zaufania kryje się za tą liczbą.
Wszyscy cytowani dostawcy i eksperci wskazują na tę samą słabość: starsze, zdalnie zarządzane sterowniki, do których można było uzyskać dostęp przez internet.
Pytania, które kupujący lub sprzedający mogą chcieć zadać operatorowi chłodni, przewoźnikowi lub partnerowi detalicznemu: jakie modele sterowników i bramek obsługują komory chłodnicze i samochody chłodnicze, czy ich interfejsy zarządzania są dostępne z internetu, czy zapis temperatury jest przechowywany w rejestratorze niezależnym od systemu sterowania, czy istnieje możliwość przejścia na sterowanie ręczne w razie awarii sterowania zdalnego i jak szybko obsługa obiektu dowiedziałaby się o zmianie ustawienia w nocy.
Co zakładamy i dlaczego możemy się mylić
Zakładamy, że narażony sprzęt to głównie starsze, zdalnie zarządzane urządzenia, zgodnie z informacjami dostawców. Jeśli okaże się, że problem dotyczy również nowszych systemów, liczba narażonych urządzeń jest większa, niż sądzimy.
Zakładamy, że kupujący będą zwracać większą uwagę na zapisy temperatury i na to, kto je kontroluje. Możemy się mylić, jeśli incydenty ustaną, a zainteresowanie nimi osłabnie.
Co wynika z doniesień
W ciągu niespełna miesiąca odnotowano dwie fale incydentów. Źródłami poniższych informacji są Reuters, AP i ABC News; ograniczyliśmy się do tego, co potwierdzają.
Francja, od połowy października
Francuski minister finansów Roland Lescure powiedział w parlamencie, że problem dotknął około 700 z 10 000 supermarketów w kraju, jak podała AP 29 października. Stwierdził, że dostawy żywności nie są zagrożone, ale nazwał atak zagrożeniem dla bezpieczeństwa żywnościowego. BFM-TV poinformowała, że napastnicy wymusili ciągłe cykle odszraniania i ustawili temperatury sięgające 50°C. Jednostka paryskiej prokuratury zajmująca się cyberprzestępczością prowadzi dochodzenie, obejmujące również zepsutą żywność i zgłoszone pożary.
Francuska krajowa agencja cyberbezpieczeństwa poinformowała o „licznych przypadkach naruszenia bezpieczeństwa” modułów zdalnego sterowania produkowanych przez duńską firmę Danfoss i amerykańską firmę Copeland. Danfoss podała, że większość dotkniętych problemem urządzeń to starsze produkty, które nie otrzymują już aktualizacji. Copeland poinformowała, że luka dotyczyła generacji sterowników, której okres wsparcia dobiegł końca. AP podaje również, że w sierpniu firma zajmująca się bezpieczeństwem Claroty wskazała luki w platformach Danfoss i Copeland, w tym w sterownikach dostępnych z publicznego internetu, oraz że firmy od tego czasu je usunęły.
Cytowany przez AP badacz akademicki zauważył, że nie było żądania okupu ani kradzieży danych, co czyni ten przypadek nietypowym.
Belgia, Szwecja, Irlandia, Estonia i inne kraje, 1–2 listopada
Reuters podaje, że w nocy w niedzielę 1 listopada incydenty dotknęły systemy chłodnicze w Belgii, Estonii, Irlandii, Luksemburgu i Szwecji. ABC News dodaje do tej listy Holandię. Belgijska firma instalacyjna z branży chłodniczej Sabcobel poinformowała, że parowniki urządzeń przełączono w tryb odszraniania. W Estonii dostawca Kitman Coldtech podał, że temperatury ustawiono na 50°C.
Według doniesień skala incydentów w poszczególnych sieciach jest niewielka, ale ich zasięg obejmuje wiele krajów:
Irlandia: 13 z 223 sklepów sieci SuperValu; incydenty powiązano z jednym modelem urządzenia chłodniczego.
Belgia: według ABC News 15 z 700 sklepów sieci Carrefour oraz dziesiątki sklepów sieci Delhaize, która określiła to jako „incydent informatyczny”.
Szwecja: sześć lub siedem spośród ponad 800 sklepów sieci Coop, zależnie od doniesień, oraz „ograniczona liczba” sklepów sieci ICA. Axfood poinformowała, że włamano się do systemów zamrażarek w centrum dystrybucyjnym obsługującym dostawy do domu w pobliżu Göteborga.
Holandia: 17 obiektów korzystających z systemów Danfoss, w tym mroźnie i sklepy mięsne, według holenderskiego nadawcy NOS, cytowanego przez ABC News.
Nikt nie przyznał się do odpowiedzialności za żadną z fal incydentów. Szef szwedzkiego krajowego centrum cyberbezpieczeństwa powiedział, że w Szwecji jest „całkiem sporo narażonych urządzeń technologii operacyjnej”, które wymagają aktualizacji lub poprawek bezpieczeństwa. Rzecznik Komisji Europejskiej stwierdził, że incydenty pokazują, iż cyberataki mogą zakłócać świadczenie usług i bezpośrednio wpływać na codzienne życie obywateli. ABC News, powołując się na Reuters, informuje również o podobnych incydentach dotyczących urządzeń chłodniczych w kilku sklepach na terenie amerykańskich baz wojskowych w sierpniu; sprawę bada Pentagon.
Żadne ze znalezionych przez nas źródeł nie podaje ilości utraconej żywności.
Źródła
Zamrażarki i lodówki europejskich sieci spożywczych celem prawdopodobnych cyberataków - ABC News