Published in Industry Insights
Сомнителни сајбернапади ги загреваат замрзнувачите во европските супермаркети. Слабата алка се старите контролери
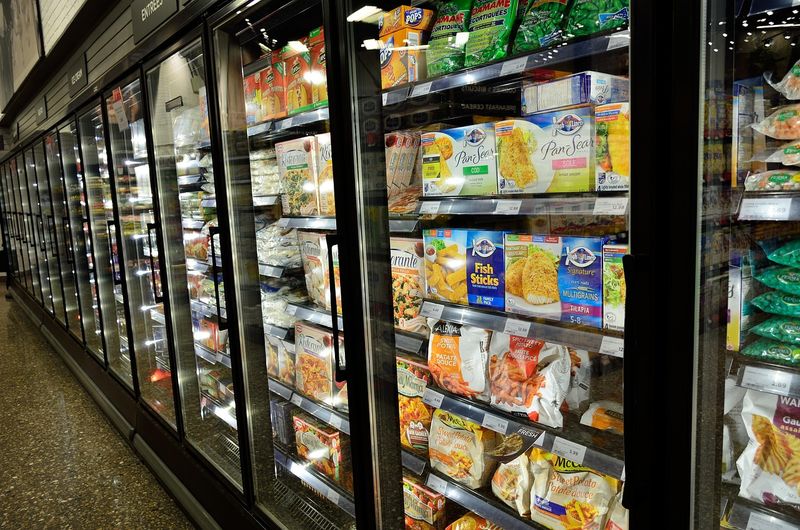
Два брана на сомнителни кибернапади во октомври и ноември ги покачија температурите во замрзнувачите на супермаркетите низ Европа, а според нас, за секој што продава или купува замрзнато месо, поуката е кој ја контролира температурата и како би го знаеле тоа.
Martina Osmak
Director of Marketing
Ставот на MeatBorsa
Овој дел е наше толкување на вестите. Потврдените факти следуваат подолу, а јасно означуваме што е што.
Приказната не е за замрзнувачите. Таа е за малиот компјутер што му кажува на замрзнувачот што да прави. Во досега пријавените случаи, самите уреди работеле како што биле проектирани. Она што се променило биле поставките: биле вклучени режими за одмрзнување, а температурите биле поставени дури и на 50°C. Замрзнувач на кој му е зададено да одмрзнува изгледа нормално однадвор, а производот внатре може да биде оштетен многу пред некој да ја отвори вратата.
Тоа е важно за секој купувач на замрзнато месо, вклучително и за оние што купуваат за малопродажба. Погодените продавници и објекти биле местата каде што завршуваат месото и другата замрзната храна. Нашето толкување е дека ладниот синџир отсекогаш зависел од бројка на екран, а овие инциденти покажуваат колкава доверба стои зад таа бројка.
Добавувачите и цитираните експерти укажуваат на истата слабост: постари контролери со далечинско управување, до кои можело да се пристапи преку интернет.
Прашања што купувач или продавач можеби би сакал да им ги постави на ладилно складиште, превозник или малопродажен партнер: кои модели на контролери и мрежни премини ги управуваат ладилните комори и камионите, дали нивните интерфејси за управување се достапни преку интернет, дали температурниот запис се чува на уред за евидентирање одвоен од контролниот систем, дали постои резервна можност за рачно управување ако откаже далечинското управување и колку брзо во објектот би дознале ако некоја поставка се промени преку ноќ.
Што претпоставуваме и зошто можеби грешиме
Претпоставуваме дека изложената опрема главно се состои од постари уреди со далечинско управување, како што велат добавувачите. Ако се покаже дека се погодени и понови системи, бројот на изложени уреди е поголем отколку што мислиме.
Претпоставуваме дека купувачите ќе обрнуваат поголемо внимание на температурните записи и на тоа кој ги контролира. Можеби грешиме ако инцидентите престанат, а вниманието ослабне.
Што велат извештаите
За помалку од еден месец се пријавени два брана. Reuters, AP и ABC News се нашите извори за она што следува, а се држевме до она што тие го потврдуваат.
Франција, од средината на октомври
Францускиот министер за финансии, Roland Lescure, му соопштил на парламентот дека биле погодени околу 700 од вкупно 10.000 супермаркети во земјата, според AP од 29 октомври. Тој изјавил дека снабдувањето со храна не е загрозено, но го нарекол нападот закана за прехранбената сигурност. BFM-TV објави дека напаѓачите принудно активирале непрекинати циклуси на одмрзнување и поставиле температури дури и до 50°C. Одделот за компјутерски криминал при париското обвинителство води истрага, вклучително и за расипаната храна и пријавените пожари.
Француската национална агенција за сајбербезбедност пријави „бројни компромитирања“ на модули за далечинско управување произведени од Danfoss од Данска и Copeland од Соединетите Американски Држави. Danfoss соопшти дека повеќето погодени уреди биле постари производи што повеќе не добиваат ажурирања. Copeland соопшти дека пропустот бил во генерација контролери чиј работен век завршил. AP исто така известува дека во август безбедносната компанија Claroty укажала на ранливости во една платформа на Danfoss и една на Copeland, вклучително и контролери достапни преку јавниот интернет, и дека компаниите оттогаш ги отстраниле.
Универзитетски истражувач цитиран од AP забележал дека немало барање за откуп ниту кражба на податоци, што го прави случајот необичен.
Белгија, Шведска, Ирска, Естонија и други, од 1 до 2 ноември
Reuters известува дека ноќта на недела, 1 ноември, биле погодени ладилни системи во Белгија, Естонија, Ирска, Луксембург и Шведска. ABC News ја додава и Холандија. Белгиската компанија за ладилни системи Sabcobel соопшти дека испарувачите на уредите биле префрлени во режим на одмрзнување. Во Естонија, добавувачот Kitman Coldtech соопшти дека температурите биле поставени на 50°C.
Пријавениот обем е мал по синџир, но географски опфаќа повеќе земји:
Ирска: 13 од вкупно 223 продавници на SuperValu, поврзани со еден модел на ладилен уред.
Белгија: 15 од вкупно 700 продавници на Carrefour, според ABC News, како и десетици продавници на Delhaize, кој го опиша настанот како „ИТ-инцидент“.
Шведска: шест или седум од повеќе од 800 продавници на Coop, зависно од извештајот, и „ограничен број“ продавници на ICA. Axfood соопшти дека биле хакирани замрзнувачи во дистрибутивен центар за достава до дома во близина на Гетеборг.
Холандија: 17 објекти што користат системи на Danfoss, вклучително и складишта за замрзнати производи и месарници, според холандскиот радиодифузер NOS, како што го цитира ABC News.
Никој не презел одговорност за ниту еден од двата брана. Раководителот на шведскиот национален центар за сајбербезбедност изјави дека во Шведска има „прилично многу изложени уреди за оперативна технологија“ на кои им се потребни ажурирања или безбедносни закрпи. Портпарол на Европската комисија изјави дека инцидентите покажуваат дека сајбернападите можат да го нарушат обезбедувањето услуги и директно да влијаат врз секојдневниот живот на граѓаните. ABC News, повикувајќи се на Reuters, известува и за слични инциденти со ладилни системи во неколку продавници за снабдување на американската војска во август, кои ги истражува Пентагон.
Ниту еден извор што го најдовме не наведува податок за количеството изгубена храна.
Извори
Замрзнувачи во Шведска и Белгија се прегреваат по можни сајбернапади - Al Jazeera (Reuters)