Published in Industry Insights
Mga pinaghihinalaang cyberattack ang nagpapainit sa mga freezer ng mga supermarket sa Europe. Ang mahinang kawing ay ang mga lumang controller
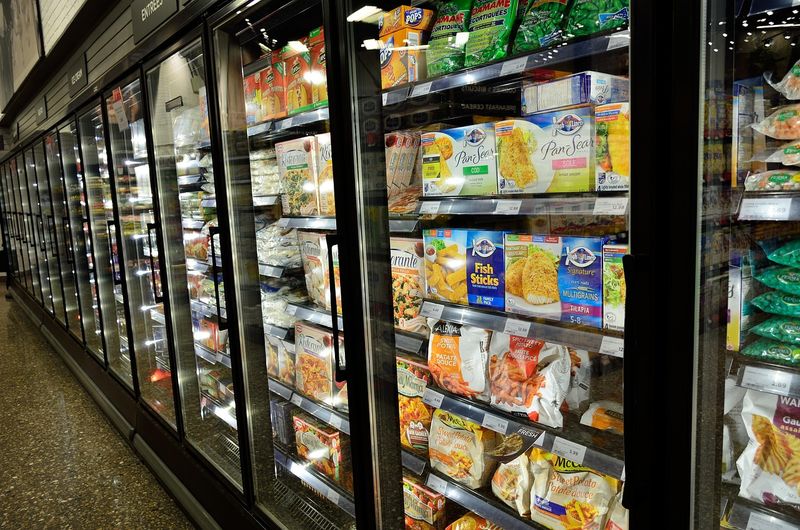
Dalawang bugso ng pinaghihinalaang cyberattack noong Oktubre at Nobyembre ang nagpataas ng temperatura sa mga freezer ng mga supermarket sa buong Europa, at sa aming pananaw, para sa sinumang nagbebenta o bumibili ng frozen na karne, ang aral dito ay kung sino ang may kontrol sa temperatura, at kung paano mo ito malalaman.
Martina Osmak
Director of Marketing
Pananaw ng MeatBorsa
Ang seksiyong ito ay sarili naming pagbasa sa balita. Nasa ibaba ang mga kumpirmadong katotohanan, at malinaw naming tinutukoy kung alin ang pananaw at alin ang katotohanan.
Hindi tungkol sa mga freezer ang usaping ito. Tungkol ito sa maliit na computer na nag-uutos sa freezer kung ano ang gagawin. Sa mga kasong naiulat hanggang ngayon, gumana ang mismong mga makina ayon sa pagkakadisenyo sa mga ito. Ang nagbago ay ang mga setting: binuksan ang mga defrost mode at itinaas ang mga temperatura hanggang 50°C. Mukhang normal mula sa labas ang isang freezer na inutusang mag-defrost, at maaaring makompromiso ang produktong nasa loob bago pa man may magbukas ng pinto.
Mahalaga ito sa bawat mamimili ng frozen na karne, kabilang ang mga bumibili para sa tingiang pagbebenta. Ang mga tindahan at pasilidad na tinamaan ang mga lugar na pinagdadalan ng karne at iba pang frozen na pagkain. Sa aming pagbasa, noon pa man ay nakasalalay na ang cold chain sa isang numerong nasa screen, at ipinapakita ng mga insidenteng ito kung gaano kalaking tiwala ang nakapaloob sa numerong iyon.
Iisang kahinaan ang itinuturo ng mga vendor at ekspertong sinipi: mga mas lumang controller na pinamamahalaan nang malayuan at naa-access mula sa internet.
Mga tanong na maaaring itanong ng isang mamimili o nagbebenta sa isang pasilidad ng cold storage, tagapagdala ng kargamento o katuwang sa tingiang pagbebenta: aling mga modelo ng controller at gateway ang nagpapatakbo sa mga cold room at trak, naa-access ba mula sa internet ang mga interface sa pamamahala ng mga ito, itinatago ba ang rekord ng temperatura sa isang logger na hiwalay sa sistema ng kontrol, mayroon bang manu-manong pamalit kung pumalya ang malayuang kontrol, at gaano kabilis malalaman ng pasilidad kung may nabagong setting sa magdamag.
Ang aming mga palagay, at kung bakit maaari kaming magkamali
Ipinapalagay naming karamihan sa mga nakalantad na kagamitan ay mas lumang mga yunit na pinamamahalaan nang malayuan, gaya ng sinasabi ng mga vendor. Kung matuklasang apektado rin ang mga mas bagong sistema, mas marami pala ang nakalantad kaysa sa inaakala namin.
Ipinapalagay naming mas bibigyang-pansin ng mga mamimili ang mga rekord ng temperatura at kung sino ang kumokontrol sa mga ito. Maaari kaming magkamali kung tumigil ang mga insidente at humupa ang atensiyon.
Ano ang sinasabi ng mga ulat
Dalawang bugso ng mga insidente ang naiulat sa loob ng wala pang isang buwan. Reuters, AP at ABC News ang aming mga sanggunian para sa mga sumusunod, at nilimitahan namin ang nilalaman sa mga kinukumpirma nila.
France, mula kalagitnaan ng Oktubre
Sinabi ng ministro ng pananalapi ng France na si Roland Lescure sa parlamento na humigit-kumulang 700 sa 10,000 supermarket sa bansa ang naapektuhan, ayon sa AP noong 29 Oktubre. Sinabi niyang hindi nanganganib ang suplay ng pagkain ngunit tinawag ang pag-atake na banta sa seguridad sa pagkain. Iniulat ng BFM-TV na pinilit ng mga umaatake ang tuloy-tuloy na mga siklo ng pagde-defrost at itinakda ang mga temperatura hanggang 50°C. Iniimbestigahan ito ng yunit ng cybercrime ng tanggapan ng tagausig sa Paris, kabilang ang mga nasirang pagkain at naiulat na sunog.
Iniulat ng pambansang ahensiya sa cybersecurity ng France ang "maraming pagkompromiso" sa mga module ng malayuang kontrol na ginawa ng Danfoss ng Denmark at Copeland ng United States. Sinabi ng Danfoss na karamihan sa mga apektadong yunit ay mas lumang mga produktong hindi na nakatatanggap ng mga update. Sinabi ng Copeland na ang depekto ay nasa isang henerasyon ng controller na umabot na sa katapusan ng panahon ng suporta nito. Iniulat din ng AP na noong Agosto ay tinukoy ng kompanya sa seguridad na Claroty ang mga kahinaan sa isang platform ng Danfoss at isang platform ng Copeland, kabilang ang mga controller na naa-access mula sa pampublikong internet, at naayos na ng mga kompanya ang mga ito mula noon.
Binanggit ng isang mananaliksik sa unibersidad na sinipi ng AP na walang hininging pantubos at walang ninakaw na datos, kaya hindi pangkaraniwan ang kasong ito.
Belgium, Sweden, Ireland, Estonia at iba pa, 1 hanggang 2 Nobyembre
Iniulat ng Reuters na noong magdamag ng Linggo, 1 Nobyembre, naapektuhan ang mga sistema ng pagpapalamig sa Belgium, Estonia, Ireland, Luxembourg at Sweden. Idinagdag ng ABC News ang Netherlands. Sinabi ng Belgian na kontratista sa pagpapalamig na Sabcobel na inilipat sa defrost mode ang mga evaporator ng mga yunit. Sa Estonia, sinabi ng supplier na Kitman Coldtech na itinakda ang mga temperatura sa 50°C.
Maliit ang naiulat na saklaw sa bawat kadena ng mga tindahan, ngunit malawak ang pagkakalat sa iba't ibang bansa:
Ireland: 13 sa 223 tindahan ng SuperValu, na nauugnay sa iisang modelo ng kagamitan sa pagpapalamig.
Belgium: 15 sa 700 tindahan ng Carrefour, ayon sa ABC News, kasama ang dose-dosenang tindahan ng Delhaize, na naglarawan dito bilang isang "insidente sa IT".
Sweden: anim o pito sa mahigit 800 tindahan ng Coop, depende sa ulat, at isang "limitadong bilang" ng mga tindahan ng ICA. Sinabi ng Axfood na na-hack ang mga freezer sa isang sentro ng distribusyon para sa paghahatid sa bahay malapit sa Gothenburg.
Netherlands: 17 pasilidad na gumagamit ng mga sistema ng Danfoss, kabilang ang mga imbakan ng frozen na produkto at mga tindahan ng karne, ayon sa Dutch na broadcaster na NOS na sinipi ng ABC News.
Wala pang umaako ng pananagutan sa alinman sa dalawang bugso ng mga insidente. Sinabi ng pinuno ng pambansang sentro ng cybersecurity ng Sweden na may "napakaraming nakalantad na aparatong pang-operasyong teknolohiya" sa Sweden na kailangang i-update o lagyan ng patch. Sinabi ng isang tagapagsalita ng European Commission na ipinapakita ng mga insidente na maaaring maantala ng mga cyberattack ang mga serbisyo at direktang maapektuhan ang pang-araw-araw na buhay ng mga mamamayan. Iniulat din ng ABC News, na binanggit ang Reuters, ang mga katulad na insidente sa pagpapalamig sa ilang tindahan ng suplay ng militar ng US noong Agosto, na iniimbestigahan ng Pentagon.
Wala sa mga sangguniang nakita namin ang nagbibigay ng bilang para sa dami ng pagkaing nasayang.