Published in Industry Insights
Mutmaßliche Cyberangriffe heizen Europas Supermarkt-Tiefkühltruhen auf. Die Schwachstelle sind alte Steuergeräte
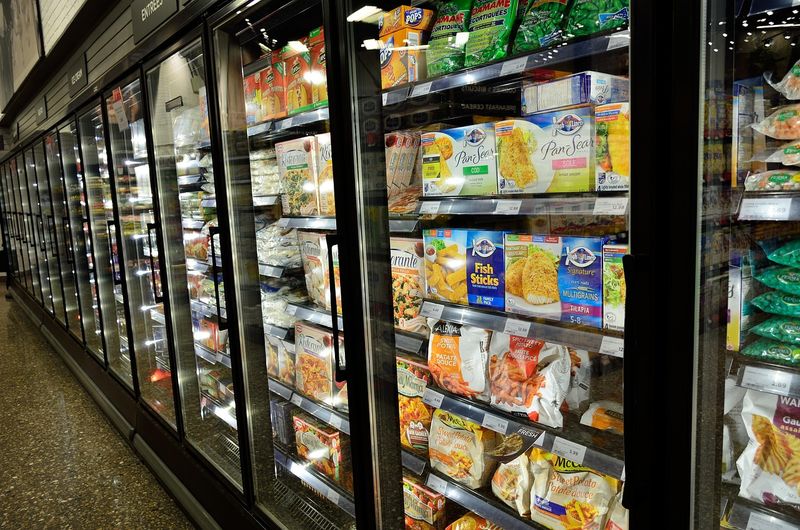
Zwei Wellen mutmaßlicher Cyberangriffe im Oktober und November ließen die Temperaturen in Tiefkühltruhen von Supermärkten in ganz Europa steigen. Aus unserer Sicht lautet die zentrale Lehre für alle, die tiefgekühltes Fleisch verkaufen oder kaufen: Wer kontrolliert die Temperatur, und wie lässt sich das überprüfen?
Martina Osmak
Director of Marketing
Die Einschätzung von MeatBorsa
Dieser Abschnitt enthält unsere eigene Einordnung der Nachrichten. Die bestätigten Fakten folgen weiter unten, und wir kennzeichnen klar, was Einordnung und was Fakt ist.
In dieser Geschichte geht es nicht um Tiefkühlgeräte. Es geht um den kleinen Computer, der dem Tiefkühlgerät sagt, was es tun soll. In den bislang gemeldeten Fällen funktionierten die Geräte selbst wie vorgesehen. Geändert wurden die Einstellungen: Abtaumodi wurden eingeschaltet und Temperaturen auf bis zu 50°C eingestellt. Ein Tiefkühlgerät, das zum Abtauen angewiesen wurde, sieht von außen normal aus, und die Ware darin kann schon lange Schaden genommen haben, bevor jemand die Tür öffnet.
Das ist für alle Käufer von tiefgekühltem Fleisch relevant, auch für diejenigen, die für den Einzelhandel einkaufen. Die betroffenen Geschäfte und Standorte waren die Orte, an denen Fleisch und andere Tiefkühllebensmittel letztlich landen. Aus unserer Sicht hängt die Kühlkette seit jeher von einer Zahl auf einem Bildschirm ab, und diese Vorfälle zeigen, wie viel Vertrauen hinter dieser Zahl steckt.
Die zitierten Anbieter und Fachleute verweisen alle auf dieselbe Schwachstelle: ältere, fernverwaltete Steuergeräte, die über das Internet erreichbar waren.
Fragen, die Käufer oder Verkäufer einem Kühlhaus, Transportunternehmen oder Handelspartner stellen könnten: Welche Steuergeräte- und Gateway-Modelle steuern die Kühlräume und Lastwagen? Sind deren Verwaltungsoberflächen über das Internet erreichbar? Werden die Temperaturaufzeichnungen auf einem Datenlogger gespeichert, der vom Steuerungssystem getrennt ist? Gibt es eine manuelle Rückfallebene, falls die Fernsteuerung ausfällt? Und wie schnell würde der Standort bemerken, wenn über Nacht eine Einstellung geändert wird?
Was wir annehmen und warum wir falschliegen könnten
Wir gehen davon aus, dass es sich bei den ungeschützt erreichbaren Geräten überwiegend um ältere, fernverwaltete Einheiten handelt, wie die Anbieter angeben. Sollten auch neuere Systeme betroffen sein, ist die Zahl der gefährdeten Geräte größer, als wir annehmen.
Wir gehen davon aus, dass Käufer stärker auf Temperaturaufzeichnungen achten werden und darauf, wer sie kontrolliert. Wir könnten falschliegen, wenn die Vorfälle aufhören und die Aufmerksamkeit nachlässt.
Was die Berichte sagen
Innerhalb von weniger als einem Monat wurden zwei Wellen gemeldet. Reuters, AP und ABC News sind unsere Quellen für die folgenden Angaben, und wir beschränken uns auf das, was sie bestätigen.
Frankreich, seit Mitte Oktober
Der französische Finanzminister Roland Lescure erklärte vor dem Parlament, dass etwa 700 der 10.000 Supermärkte des Landes betroffen seien, wie AP am 29. Oktober berichtete. Er sagte, die Lebensmittelversorgung sei nicht gefährdet, bezeichnete den Angriff jedoch als Bedrohung für die Ernährungssicherheit. BFM-TV berichtete, dass die Angreifer dauerhafte Abtauzyklen erzwungen und Temperaturen auf bis zu 50°C eingestellt hätten. Die Abteilung für Cyberkriminalität der Pariser Staatsanwaltschaft ermittelt, auch zu den verdorbenen Lebensmitteln und gemeldeten Bränden.
Die nationale Cybersicherheitsbehörde Frankreichs meldete „zahlreiche Kompromittierungen“ von Fernsteuermodulen des dänischen Unternehmens Danfoss und des US-Unternehmens Copeland. Danfoss erklärte, bei den meisten betroffenen Geräten handle es sich um ältere Produkte, die keine Updates mehr erhalten. Copeland erklärte, die Schwachstelle betreffe eine Steuergerätegeneration, die das Ende ihres Lebenszyklus erreicht habe. AP berichtet außerdem, dass das Sicherheitsunternehmen Claroty im August auf Schwachstellen in jeweils einer Plattform von Danfoss und Copeland hingewiesen habe, darunter über das öffentliche Internet erreichbare Steuergeräte, und dass die Unternehmen diese inzwischen behoben hätten.
Ein von AP zitierter Universitätsforscher merkte an, dass es weder eine Lösegeldforderung noch einen Datendiebstahl gegeben habe, was den Fall ungewöhnlich mache.
Belgien, Schweden, Irland, Estland und weitere Länder, 1. bis 2. November
Reuters berichtet, dass in der Nacht zum Sonntag, dem 1. November, Kühlsysteme in Belgien, Estland, Irland, Luxemburg und Schweden betroffen waren. ABC News nennt zusätzlich die Niederlande. Das belgische Kältetechnikunternehmen Sabcobel erklärte, die Verdampfer der Anlagen seien in den Abtaumodus versetzt worden. In Estland erklärte der Anbieter Kitman Coldtech, die Temperaturen seien auf 50°C eingestellt worden.
Das gemeldete Ausmaß ist je Handelskette gering, erstreckt sich aber über zahlreiche Länder:
Irland: 13 der 223 Filialen von SuperValu, im Zusammenhang mit einem bestimmten Kühlanlagenmodell.
Belgien: laut ABC News 15 der 700 Filialen von Carrefour sowie Dutzende Filialen von Delhaize, das von einem „IT-Vorfall“ sprach.
Schweden: je nach Bericht sechs oder sieben der mehr als 800 Filialen von Coop sowie eine „begrenzte Anzahl“ von Filialen von ICA. Axfood erklärte, Tiefkühlgeräte in einem Verteilzentrum für Hauslieferungen nahe Göteborg seien gehackt worden.
Niederlande: 17 Betriebe mit Systemen von Danfoss, darunter Tiefkühllager und Metzgereien, wie der niederländische Sender NOS laut ABC News berichtete.
Zu keiner der beiden Wellen hat sich bislang jemand bekannt. Der Leiter des nationalen Cybersicherheitszentrums Schwedens sagte, es gebe in Schweden „ziemlich viele ungeschützt erreichbare Geräte der Betriebstechnik“, die aktualisiert oder mit Sicherheitspatches versehen werden müssten. Ein Sprecher der Europäischen Kommission erklärte, die Vorfälle zeigten, dass Cyberangriffe Dienstleistungen beeinträchtigen und den Alltag der Bürger unmittelbar beeinflussen könnten. ABC News berichtet unter Berufung auf Reuters außerdem über ähnliche Vorfälle bei Kühlanlagen in mehreren Lebensmittelmärkten für Angehörige des US-Militärs im August, die das Pentagon untersucht.
Keine der von uns gefundenen Quellen nennt eine Zahl zur Menge der verlorenen Lebensmittel.
Quellen
Tiefkühl- und Kühlgeräte europäischer Lebensmittelketten offenbar Ziel von Cyberangriffen - ABC News